NVIDIA OpenShell Perkuat Ekosistem AI Terbuka, Runtime Agent Hadir dengan Lapisan Keamanan yang Bisa Diprogram
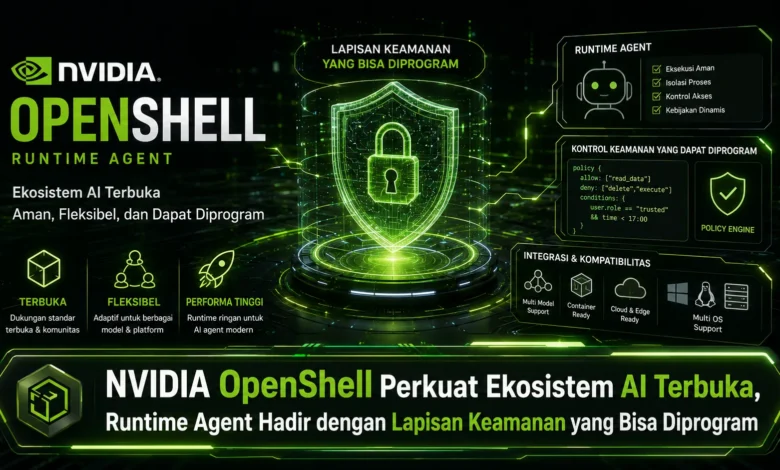
Perkembangan agentic AI membuat sistem kecerdasan buatan semakin aktif dalam menjalankan tugas, menggunakan tools, mengakses file, dan berinteraksi dengan layanan eksternal. Kemampuan tersebut membutuhkan mekanisme keamanan yang tidak hanya bergantung pada instruksi model, tetapi juga mampu mengontrol tindakan agent ketika benar benar dieksekusi. NVIDIA OpenShell hadir sebagai runtime open source yang membawa konsep sandbox dan kebijakan keamanan yang dapat diprogram untuk membatasi lingkungan kerja agent. Pendekatan ini memperlihatkan bagaimana TEKNOLOGI AI terbuka mulai berkembang bersama fondasi keamanan yang lebih terstruktur.
Runtime Terbuka Menjadi Bagian Baru Infrastruktur Agentic AI
Platform OpenShell dirancang sebagai runtime open source untuk AI agent yang menempatkan keamanan dekat dengan proses eksekusi. Model seperti ini menjadi menarik dalam perkembangan AI karena agent modern memiliki kemampuan menggunakan berbagai tools. Semakin luas kemampuan agent, batas yang dapat ditegakkan secara teknis menjadi fondasi keamanan yang tidak dapat diabaikan.
Pendekatan terbuka juga memungkinkan pengembang untuk mengembangkan penggunaan sesuai lingkungan mereka. Lingkungan operasional AI dapat menempatkan kontrol sebelum tindakan mencapai lingkungan. Melalui arsitektur tersebut, TEKNOLOGI agentic AI dapat menggabungkan fleksibilitas AI dengan kontrol sistem yang lebih nyata.
Agent Dijalankan dalam Lingkungan yang Lebih Terkontrol
Sandbox menjadi salah satu fondasi runtime agent karena agent tidak harus memperoleh akses langsung ke seluruh host. Apabila autonomous agent memulai tugas, resource yang tersedia dapat dibatasi berdasarkan kebijakan yang telah ditetapkan.
Dalam sebuah skenario, agent yang ditugaskan mengelola data tertentu tidak harus mendapatkan akses ke seluruh filesystem. Prinsip pembatasan tersebut dapat mengurangi ruang gerak yang tidak diperlukan. Jika terjadi perilaku yang tidak diharapkan, sandbox membantu mempertahankan isolasi.
Programmable Policy Memberikan Kontrol terhadap Aktivitas AI
Salah satu konsep menarik dari OpenShell adalah penggunaan kebijakan runtime untuk mengontrol resource yang dapat digunakan. Daripada memberikan izin luas sejak awal, developer dapat menentukan aturan berdasarkan workload. Strategi tersebut mendukung prinsip pemberian akses seperlunya.
Kebutuhan agent dapat berubah ketika proses memasuki tahap berikutnya. Pada satu tahap, agent mungkin cukup mengakses data internal, sedangkan dalam pekerjaan lainnya dapat memerlukan akses jaringan yang diizinkan. Aturan yang dapat diperbarui membuat TEKNOLOGI keamanan lebih adaptif terhadap workflow.
OpenShell Membawa Enforcement ke Resource yang Digunakan Agent
AI agent modern dapat melakukan tindakan pada lingkungan digital, termasuk mengakses filesystem, berkomunikasi dengan layanan eksternal, dan memanggil program. Fleksibilitas tersebut memang mendukung otomatisasi tingkat lanjut, tetapi perlu disertai mekanisme pengamanan.
OpenShell memberikan mekanisme kontrol pada lingkungan eksekusi. Interaksi dengan direktori dapat dikontrol berdasarkan kebutuhan sebuah agent, sementara network egress dapat disesuaikan dengan kebutuhan workload. Kontrol terhadap proses turut menambah lapisan enforcement, sehingga perlindungan dapat diterapkan langsung pada runtime.
Rahasia Akses Perlu Dikelola Saat AI Terhubung ke Banyak Layanan
Ketika agent menggunakan layanan eksternal, sistem sering menggunakan token autentikasi untuk membuka fungsi tertentu. Token akses perlu diperlakukan secara hati hati karena informasi tersebut dapat memberikan izin menuju resource penting. Oleh sebab tersebut, pengelolaan credential pada runtime menjadi semakin relevan.
Di samping pembatasan resource, jejak tindakan dapat memberikan visibilitas terhadap aktivitas runtime. Developer dan administrator dapat memahami pola aktivitas agent ketika mengevaluasi sebuah workflow. Kombinasi kontrol dan observabilitas membantu memberikan fondasi yang lebih matang ketika agent menjalankan pekerjaan lebih kompleks.
Kesimpulan, Runtime Terbuka Memperkuat Fondasi Keamanan AI Agent
Pendekatan runtime seperti OpenShell menggambarkan bahwa otonomi AI harus disertai batas eksekusi yang jelas. Sandbox, kebijakan yang dapat dikonfigurasi, serta kontrol filesystem, jaringan, dan proses dapat memberikan lapisan perlindungan di luar model. Strategi ini dapat memiliki peran lebih besar seiring TEKNOLOGI AI memperoleh kemampuan yang lebih otonom.
Dalam perkembangan selanjutnya, programmable security berpotensi menjadi fondasi bagi implementasi AI yang lebih luas. Bagaimana menurut Anda, apakah runtime seperti NVIDIA OpenShell akan semakin banyak digunakan dalam ekosistem AI terbuka? Bagikan pandangan Anda mengenai perkembangan keamanan TEKNOLOGI AI dan ikuti perkembangan selanjutnya untuk memahami evolusi AI terbuka.


