Secure Autonomous Agent Runtime Dorong Generasi Baru AI Agent, Kontrol Identitas dan Tool Jadi Lebih Ketat
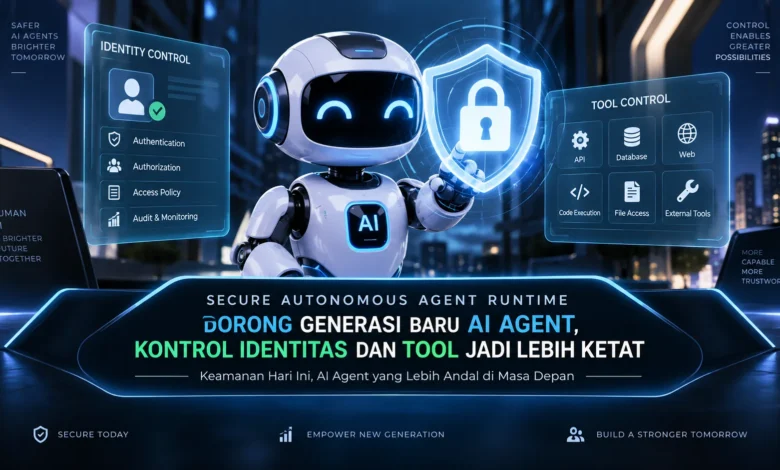
AI Agent pada 2026 bergerak menuju tingkat kemandirian yang semakin tinggi dengan kemampuan merencanakan tugas, menggunakan tool, mengakses data, hingga menjalankan serangkaian tindakan secara otomatis. Kemampuan tersebut juga membawa tantangan keamanan baru karena setiap agen membutuhkan identitas, hak akses, dan batas penggunaan tool yang jelas. Secure Autonomous Agent Runtime menjadi pendekatan penting dalam perkembangan TEKNOLOGI AI karena memungkinkan agen tetap produktif sekaligus bekerja dalam lingkungan yang terisolasi, terpantau, dan memiliki aturan akses yang lebih ketat.
Secure Runtime Membawa Standar Baru untuk AI Agent
Secure Autonomous Agent Runtime menjadi semakin penting ketika kemampuan agen bertambah luas. Jika agen hanya menghasilkan jawaban, ruang risiko dapat lebih mudah dibatasi. Tantangannya meningkat ketika agen dapat menggunakan layanan eksternal dan menjalankan tindakan secara otomatis.
Lingkungan eksekusi terkontrol dapat membatasi tindakan AI berdasarkan kebijakan yang sudah ditentukan. Pendekatan tersebut membuat kemandirian agen tetap dapat berjalan bersama pengendalian. Seiring kemajuan TEKNOLOGI kecerdasan buatan, runtime menjadi bagian utama untuk memastikan tindakan berlangsung sesuai aturan.
Kontrol Identitas Membuat Aktivitas Agen Lebih Mudah Diatur
Ketika banyak agen bekerja dalam satu lingkungan, identitas menjadi bagian utama untuk mengatur hak setiap agen. Setiap agen dapat diberikan identitas dan kredensial berdasarkan pekerjaannya, sehingga setiap kemampuan dapat dipisahkan dengan lebih jelas.
Agen yang bertugas membaca dokumen misalnya tidak harus mempunyai hak menulis ke sumber data. Sementara agen yang menangani proses berbeda, permission dapat disesuaikan dengan kebutuhan aktual. Kontrol identitas tersebut dapat memperkecil akses yang tidak diperlukan.
Permission Ketat Mengurangi Akses yang Tidak Diperlukan
Konsep hak akses minimum dapat menjadi pasangan penting bagi sistem identitas agen. Daripada membuka semua kemampuan kepada setiap agen, runtime dapat memberikan hanya kemampuan yang benar benar diperlukan.
Jika sebuah tugas hanya membutuhkan pembacaan database, sistem dapat membatasi akses hanya pada operasi pembacaan. Untuk tindakan yang lebih sensitif, runtime dapat menerapkan pemeriksaan kebijakan yang lebih ketat. Dengan pendekatan tersebut, kesalahan atau tindakan tidak sesuai dapat lebih mudah dibatasi.
Kontrol Tool Menjadi Kunci Keamanan AI Agent Otonom
Tool memberikan kemampuan nyata kepada AI Agent karena sistem dapat berinteraksi dengan lingkungan digital. Berbagai tool internal maupun eksternal dapat mempercepat penyelesaian pekerjaan kompleks, tetapi sekaligus menambah area yang perlu dilindungi.
Secure runtime dapat mengatur layanan yang dapat diakses setiap agen. Runtime juga dapat membatasi parameter dan tujuan akses. Dengan demikian, memiliki akses ke sebuah tool tidak selalu berarti agen bebas menggunakannya untuk semua tindakan, sehingga risiko akses berlebihan dapat ditekan.
Aktivitas AI Agent Perlu Dicatat dan Dipantau
Pembatasan akses sebaiknya dilengkapi observability agar setiap tindakan penting bisa ditelusuri. Sistem monitoring dapat merekam akses terhadap sumber daya dan layanan, beserta jejak penting dari pekerjaan yang dilakukan.
Jika muncul perilaku tidak biasa, catatan tersebut dapat membantu proses investigasi. Developer dan tim keamanan kemudian dapat mengubah aturan penggunaan tool jika diperlukan. Sistem audit yang jelas membuat TEKNOLOGI AI Agent dapat dikembangkan dengan pengawasan yang lebih baik.
Rangkuman Secure Autonomous Agent Runtime
Runtime yang aman dapat menjadi bagian utama perkembangan agen otonom. Seiring AI mampu menjalankan semakin banyak tindakan, mekanisme keamanan harus berkembang bersama kemampuan agen. Identitas yang jelas, prinsip least privilege, kontrol tool, dan observability dapat membentuk lingkungan eksekusi yang lebih aman.
Bagi organisasi yang mulai memanfaatkan TEKNOLOGI AI, perubahan ini menunjukkan bahwa kemampuan reasoning bukan satu satunya aspek penting. Generasi AI Agent berikutnya akan dinilai bukan hanya dari seberapa banyak tugas yang mampu diselesaikan, tetapi juga dari seberapa jelas setiap tindakan dapat diawasi. Developer dapat terus mempelajari arsitektur keamanan AI Agent agar mengetahui bagaimana keamanan berkembang bersama otonomi AI.