Post-Quantum Origin Security dan Masa Depan Hardware, Saat Identitas Perangkat Harus Tahan Ancaman Kuantum
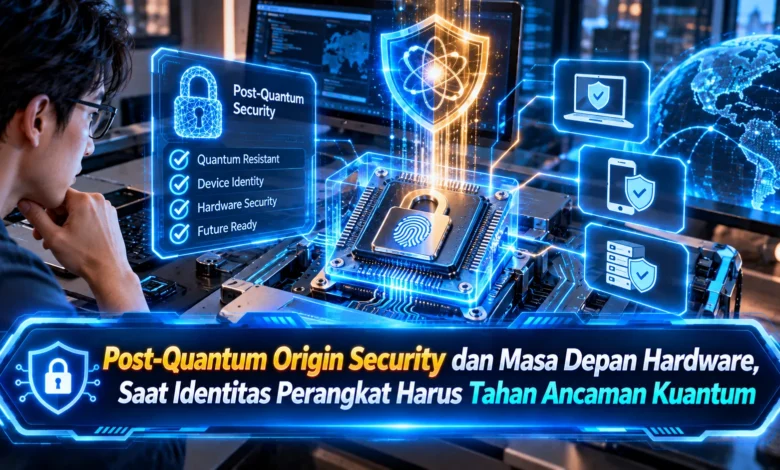
Perkembangan komputasi kuantum mendorong industri teknologi untuk memikirkan kembali cara perangkat membuktikan identitas dan keasliannya. Di masa depan, perlindungan tidak hanya dibutuhkan untuk data dan komunikasi, tetapi juga untuk memastikan bahwa hardware, firmware, serta komponen yang terhubung benar benar berasal dari sumber tepercaya. Konsep Post Quantum Origin Security menjadi menarik karena mengarah pada perlindungan identitas perangkat dan rantai kepercayaan menggunakan pendekatan kriptografi yang dipersiapkan menghadapi ancaman kuantum.
Post Quantum Origin Security Membawa Perubahan pada Keamanan Hardware
Pendekatan Post Quantum Origin Security dapat dilihat sebagai upaya mempertahankan autentisitas dan asal perangkat dalam menghadapi perkembangan komputasi kuantum. Identitas kriptografis sebuah perangkat dapat mendukung proses autentikasi antara perangkat dan layanan. Seiring kemajuan teknologi kuantum, perlindungan identitas hardware membutuhkan strategi jangka panjang.
Pada lingkungan hardware yang semakin terhubung, proses membuktikan keaslian hardware menjadi bagian penting dari keamanan. Server, endpoint, sensor, perangkat terhubung, serta sistem komputasi dapat membutuhkan autentikasi sebelum berkomunikasi dengan layanan tertentu. Apabila mekanisme identitas mampu beradaptasi dengan ancaman baru, keamanan ekosistem hardware dapat semakin kuat.
Keamanan Perangkat Perlu Bersiap Menghadapi Era Kuantum
Sejumlah teknologi keamanan perangkat yang digunakan sekarang menggunakan algoritma public key cryptography untuk memastikan identitas, memeriksa integritas, dan mendukung komunikasi yang dipercaya. Kekuatan sejumlah algoritma yang digunakan memanfaatkan masalah matematika yang tidak mudah diselesaikan secara efisien oleh komputer biasa.
Komputer kuantum yang cukup kuat secara teoritis dapat memberikan tantangan terhadap sebagian algoritma kunci publik yang digunakan saat ini. Ancaman tersebut tidak menunjukkan bahwa seluruh perangkat saat ini langsung menjadi tidak aman. Langkah yang lebih relevan adalah merancang jalur transisi menuju mekanisme yang lebih tahan terhadap ancaman kuantum.
Identitas Hardware Menjadi Awal dari Proses Verifikasi
Fondasi kepercayaan pada hardware dapat berfungsi sebagai dasar dalam membangun proses autentikasi perangkat. Berdasarkan akar kepercayaan tersebut, perangkat dapat membangun rangkaian verifikasi dari hardware menuju lapisan perangkat lunak. Bila root of trust memiliki jalur menuju algoritma pascakuantum, rantai kepercayaan dapat lebih siap menghadapi perubahan kriptografi.
Identitas kriptografis pada hardware dapat membantu membedakan perangkat yang sah dari perangkat yang tidak dikenal. Namun, keamanan tidak hanya bergantung pada algoritma. Perlindungan private key, penerbitan identitas, mekanisme update, serta pembatasan akses juga harus menjadi bagian dari arsitektur perlindungan.
Tanda Tangan Digital Menjaga Keaslian Software Perangkat
Firmware merupakan bagian penting dari hubungan antara hardware dan sistem operasi. Karena perannya sangat mendasar, update firmware harus berasal dari sumber yang dapat dipercaya. Digital signature dapat membantu membuktikan asal pembaruan sekaligus mendeteksi perubahan yang tidak sah.
Proses boot yang membangun rantai kepercayaan juga dapat menggunakan kriptografi untuk menentukan komponen yang dipercaya. Untuk mempersiapkan era pascakuantum, teknologi tersebut perlu mempunyai jalur transisi menuju perlindungan pascakuantum. Tujuannya adalah membangun rantai verifikasi yang tetap relevan ketika standar keamanan berubah.
Desain Hardware Fleksibel Membantu Migrasi Pascakuantum
Masalah penting dalam keamanan perangkat jangka panjang adalah kebutuhan mempertahankan keamanan selama perangkat masih digunakan. Perangkat industri maupun infrastruktur dapat bertahan ketika algoritma keamanan mulai diperbarui. Dalam kondisi tersebut, kemampuan beradaptasi secara kriptografis menjadi komponen yang relevan untuk keamanan jangka panjang.
Fleksibilitas kriptografi membantu perangkat memperbarui sebagian komponen keamanan ketika standar berkembang. Dalam hardware, kemampuan tersebut dapat memerlukan desain komponen yang fleksibel serta software tingkat rendah yang adaptif. Kinerja, sumber daya perangkat, konsumsi energi, ukuran data kriptografi, dan kompatibilitas juga menjadi faktor penting dalam memilih pendekatan pascakuantum.
Post Quantum Origin Security Membuka Arah Baru Keamanan Hardware
Post Quantum Origin Security menunjukkan bahwa keamanan hardware masa depan membutuhkan fondasi kepercayaan digital yang kuat. Identitas perangkat, root of trust, firmware, secure boot, dan tanda tangan digital dapat menjadi komponen utama untuk membangun perangkat yang tetap dapat dipercaya.
Strategi menuju keamanan pascakuantum idealnya dilakukan secara bertahap berdasarkan kebutuhan dan risiko. Kemampuan mengganti algoritma, perlindungan identitas, pemeriksaan software, dan desain yang adaptif dapat memberikan fondasi yang lebih fleksibel untuk teknologi masa depan. Menurut Anda, apakah identitas perangkat perlu menjadi prioritas utama dalam keamanan pascakuantum?