Cara Melindungi Data dari AI Phishing dengan Verifikasi Berlapis Sebelum Klik, Login, atau Transfer
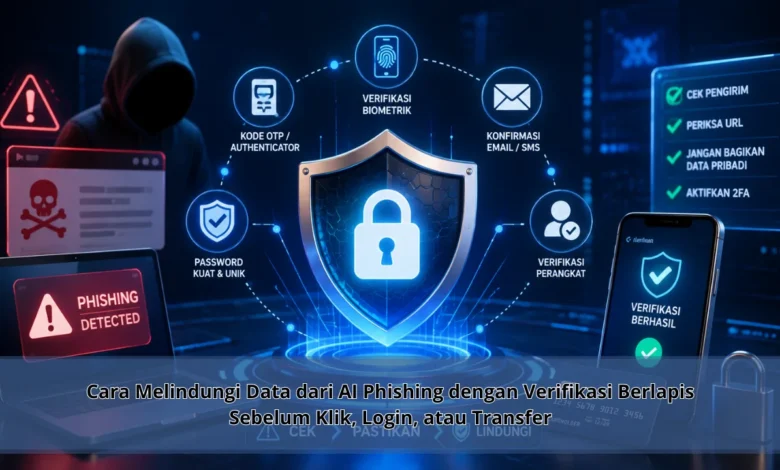
AI phishing membuat penipuan digital semakin sulit dibedakan karena pesan palsu kini dapat ditulis dengan bahasa yang rapi, personal, dan terlihat meyakinkan. Risiko tidak hanya muncul melalui email, tetapi juga melalui aplikasi pesan, telepon, media sosial, hingga halaman login tiruan yang menyerupai layanan resmi. Karena itu, kebiasaan melakukan verifikasi berlapis sebelum klik, login, atau transfer menjadi semakin penting agar data pribadi tetap terlindungi di tengah perkembangan TEKNOLOGI kecerdasan buatan.
Jangan Langsung Percaya Pesan Sebelum Melakukan Verifikasi
Evolusi AI phishing mendorong pengguna perlu mengubah cara menilai sebuah komunikasi digital. Bahasa yang profesional tidak lagi selalu dapat digunakan sebagai tanda keaslian. Pelaku dapat menyalahgunakan AI untuk membuat pesan yang terasa masuk akal.
Dengan kondisi tersebut, setiap permintaan yang berkaitan dengan data pribadi, pembayaran, atau tindakan sensitif perlu diverifikasi melalui lebih dari satu cara. Konfirmasi melalui kanal berbeda membantu memastikan bahwa pengguna tidak mengambil keputusan hanya berdasarkan satu pesan. Strategi semacam itu menjadi bagian penting dalam penggunaan TEKNOLOGI digital yang lebih terlindungi.
Periksa Pengirim Sebelum Mengklik Tautan
Sebelum membuka sebuah tautan, pengguna perlu memastikan siapa yang membagikannya. Foto profil dapat ditiru, sehingga perhatian perlu diberikan pada nama domain dan konteks pesan secara teliti. Pesan yang tidak diharapkan sebaiknya diperlakukan dengan lebih hati hati.
Jika pesan mengklaim berasal dari perusahaan atau layanan tertentu, jangan terburu buru membuka tautan yang disertakan. Masuklah ke aplikasi atau situs resmi secara langsung untuk memeriksa apakah pemberitahuan yang sama benar benar tersedia. Kebiasaan semacam itu dapat memperkecil risiko pengguna diarahkan menuju situs tiruan yang dibuat untuk mencuri informasi.
Halaman Login Palsu Bisa Terlihat Sangat Meyakinkan
Situs phishing dapat dibuat menyerupai layanan asli dengan tata letak yang sangat mirip. Penerima pesan yang panik dapat gagal melihat perbedaan kecil pada nama domain sebelum mengetikkan username dan password. Karena itu, alamat situs perlu diperiksa sebelum proses login dilakukan.
Amati ejaan domain dan pastikan tidak ada karakter yang berbeda. Lebih aman membuka layanan melalui bookmark yang telah dipercaya dibandingkan login melalui link yang datang dari pesan. Kebiasaan ini dapat menjadi lapisan perlindungan terhadap upaya pencurian kredensial berbasis AI phishing.
Keamanan Login Tidak Cukup Hanya Mengandalkan Password
Password yang kuat tetap penting, tetapi sebaiknya bukan dijadikan satu satunya lapisan perlindungan. Gunakan autentikasi multifaktor pada layanan yang menyediakannya. Verifikasi kedua dapat membantu membatasi akses ketika password berhasil diketahui oleh pihak lain.
Ketika memungkinkan, pengguna dapat mempertimbangkan kunci keamanan untuk akun penting. Kombinasi kata sandi yang tidak sama pada setiap layanan juga penting agar kompromi satu akun tidak ikut membuka akun lainnya. Pendekatan berlapis membuat TEKNOLOGI autentikasi bekerja bersama kewaspadaan pengguna.
Kode Autentikasi Harus Tetap Menjadi Informasi Pribadi
Kode OTP merupakan data yang penting karena dapat digunakan untuk menyetujui akses. Sebaiknya tidak memberikan kode tersebut kepada seseorang yang mengaku sebagai petugas hanya karena komunikasinya terlihat resmi. Layanan terpercaya pada umumnya memiliki mekanisme keamanan sendiri untuk proses verifikasi akun.
Apabila memperoleh kode autentikasi yang tidak Anda minta, hal tersebut perlu diperhatikan. Segera periksa akun melalui layanan resmi dan lihat apakah terdapat perangkat yang tidak dikenal. Respons segera dapat membantu memperkecil dampak apabila seseorang sedang mencoba menggunakan kredensial Anda.
Jangan Transfer Dana Hanya karena Pesan Terlihat Mendesak
Pesan yang meminta uang merupakan salah satu komunikasi yang perlu diperiksa dengan hati hati. Penipu dapat menggunakan foto profil seseorang yang dikenal untuk membuat permintaan terlihat meyakinkan. Situasi darurat sering digunakan agar korban langsung mengambil tindakan.
Ketika menerima permintaan pembayaran, hubungi orang atau organisasi terkait melalui kontak yang telah diverifikasi. Periksa nama penerima, nomor rekening, jumlah transaksi, dan alasan pembayaran sebelum melanjutkan transaksi. Verifikasi tambahan tersebut dapat mencegah kemungkinan dana dikirim kepada pihak yang tidak berhak.
Rasa Panik Bisa Membuat Pengguna Melewatkan Pemeriksaan
Penipuan digital tidak hanya menggunakan TEKNOLOGI, tetapi juga mencoba memanipulasi emosi pengguna. Pelaku bisa mengatakan bahwa akun akan diblokir, pembayaran bermasalah, hadiah segera berakhir, atau seseorang membutuhkan bantuan saat itu juga. Strategi tersebut adalah membuat pengguna mengambil keputusan sebelum sempat berpikir.
Ketika pesan terasa sangat mendesak, jadikan kondisi tersebut sebagai alasan untuk tidak langsung merespons. Buka aplikasi resmi untuk memastikan situasi sebenarnya. Semakin kuat rasa panik yang diciptakan, semakin penting untuk melakukan verifikasi silang.
Kesimpulan: Kebiasaan Verifikasi Membantu Menjaga Data Tetap Aman
Perlindungan terhadap phishing berbasis AI membutuhkan perpaduan antara kewaspadaan pengguna dan sistem keamanan yang terstruktur. Memastikan domain, menggunakan autentikasi tambahan, serta melakukan verifikasi sebelum transfer dapat memperkecil risiko informasi pribadi atau dana disalahgunakan oleh penipu.
Ke depannya, kebiasaan sederhana untuk tidak langsung mengikuti instruksi akan semakin penting. Sebelum login, pastikan sumber, identitas, dan tujuan komunikasi telah diverifikasi melalui cara yang dapat dipercaya. Bagikan panduan ini kepada keluarga, teman, dan rekan kerja agar semakin banyak pengguna lebih berhati hati ketika beraktivitas di dunia digital.