Cara Kerja Microsoft Execution Containers, Saat Software AI Mendapat Ruang Eksekusi Khusus untuk Menjalankan Tugas
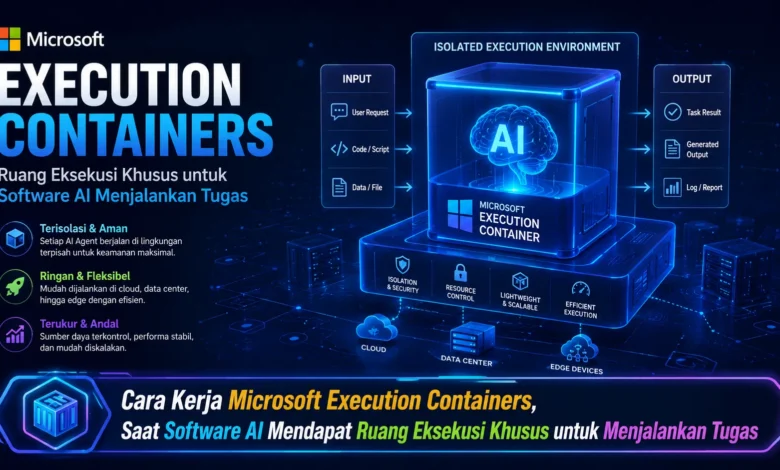
Microsoft Execution Containers menghadirkan pendekatan menarik untuk menjalankan tugas software AI di dalam lingkungan yang lebih terpisah dan terkontrol. Ketika AI Agent mulai mengeksekusi kode, memanggil tools, membaca file, atau menjalankan proses otomatis, kebutuhan terhadap ruang kerja khusus menjadi semakin penting. Pendekatan ini memperlihatkan bagaimana TEKNOLOGI tidak hanya berkembang pada kemampuan model AI, tetapi juga pada cara setiap tindakan dijalankan secara lebih aman dan terstruktur.
Lingkungan Terisolasi Menjadi Tempat Khusus bagi Tugas AI
Pendekatan Execution Containers dapat dipahami sebagai lingkungan khusus yang menampung tugas tertentu. Daripada memberikan akses penuh ke lingkungan host, tugas dapat ditempatkan pada ruang eksekusi dengan batas tertentu.
Model semacam ini membantu menjaga eksekusi tetap berada dalam area tertentu. Apabila sistem AI perlu menjalankan fungsi, container dapat menyiapkan lingkungan sesuai tugas. Melalui isolasi ini, TEKNOLOGI AI dapat memproses pekerjaan secara lebih terarah.
Setiap Proses Bisa Mendapat Lingkungan dengan Resource yang Sesuai
Ketika software AI menerima pekerjaan, sistem dapat mengaktifkan ruang kerja dengan konfigurasi tertentu. Container yang dibuat dapat memiliki dependency yang diperlukan sehingga proses dapat berjalan sesuai kebutuhan.
Sumber daya komputasi dapat dibatasi berdasarkan tugas seperti CPU, memori, penyimpanan, atau akses tertentu. Apabila proses tidak membutuhkan kapasitas besar, container dapat dijalankan dengan kapasitas terbatas. Strategi alokasi ini membuat TEKNOLOGI lebih efisien dalam menggunakan resource.
AI Tidak Harus Memiliki Hak ke Seluruh Sistem
Selain resource, permission juga menjadi bagian penting dalam lingkungan Execution Containers. Proses tertentu mungkin membutuhkan akses ke satu folder tanpa harus membuka semua resource yang tersedia.
Dengan prinsip akses terbatas, sistem dapat membantu menjaga proses tetap terkendali. Ketika software sekadar mengambil informasi, akses tulis dapat tidak diberikan. Pendekatan semacam ini dapat membuat pengelolaan TEKNOLOGI AI lebih rapi.
Software AI Menjalankan Tugas di Dalam Lingkungan yang Sudah Terisolasi
Sesudah lingkungan dibuat, software AI dapat mengeksekusi kode di dalam lingkungan terisolasi. Tahap eksekusi tersebut dapat mencakup menjalankan skrip, mengakses resource tertentu, atau memproses tugas yang diberikan sistem.
Apabila kode mengalami kegagalan, dampaknya dapat tetap berada dalam ruang eksekusi. Isolasi semacam ini membantu menjaga proses lain tetap berjalan. Untuk sistem Agentic AI, kemampuan seperti ini membantu menyediakan fondasi eksekusi yang lebih terkontrol.
Setelah Tugas Selesai Sistem Bisa Menutup Lingkungan Eksekusi
Ketika software AI bekerja, aktivitas dapat dipantau melalui monitoring. Informasi seperti tool yang digunakan, hasil proses, serta error yang muncul dapat disimpan untuk evaluasi. Monitoring tersebut membuat masalah lebih cepat ditelusuri.
Sesudah output berhasil diperoleh, container dapat ditutup agar resource tidak terus digunakan. Pada workflow tertentu, hasil yang diperlukan dapat dikirim ke aplikasi lain sebelum lingkungan dihapus. Model kerja tersebut membuat TEKNOLOGI AI lebih terorganisasi saat menangani banyak tugas.
Kesimpulan Ruang Khusus Membantu Software AI Menjalankan Tugas dengan Lebih Terkontrol
Cara kerja Microsoft Execution Containers menunjukkan bahwa AI Agent memerlukan lingkungan kerja dengan batas yang jelas. Container dapat disiapkan berdasarkan resource, permission, dan kebutuhan tugas, kemudian digunakan untuk menjalankan proses sebelum dihentikan ketika tugas berakhir.
Seiring perkembangan TEKNOLOGI, kebutuhan terhadap ruang kerja khusus serta pengawasan akan memiliki peran lebih besar. Pendekatan container seperti ini mampu membantu menjaga proses tetap terarah. Menurut Anda, apakah Microsoft Execution Containers mampu membentuk cara baru menjalankan software AI? Berikan opini Anda mengenai perkembangan Execution Containers.