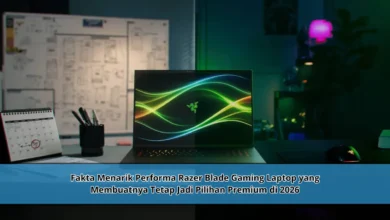
Post-Quantum Origin Security dan Masa Depan Hardware, Saat Identitas Perangkat Harus Tahan Ancaman Kuantum
Perkembangan komputasi kuantum mendorong industri teknologi untuk memikirkan kembali cara perangkat membuktikan identitas dan keasliannya. Di masa depan, perlindungan tidak hanya dibutuhkan untuk data dan komunikasi, tetapi juga untuk memastikan bahwa hardware, firmware, serta komponen yang terhubung benar benar berasal dari sumber tepercaya. Konsep Post Quantum Origin Security menjadi menarik karena mengarah pada perlindungan identitas perangkat dan rantai kepercayaan menggunakan pendekatan kriptografi yang dipersiapkan menghadapi ancaman kuantum.
Hardware Masa Depan Membutuhkan Identitas Digital yang Lebih Kuat
Post Quantum Origin Security dapat dipahami sebagai strategi untuk memperkuat pembuktian identitas hardware ketika ancaman kriptografi berubah. Identitas digital pada hardware dapat digunakan untuk membantu membuktikan bahwa perangkat berasal dari sumber yang diharapkan. Seiring kemajuan teknologi kuantum, sistem autentikasi perangkat perlu mampu beradaptasi.
Pada lingkungan hardware yang semakin terhubung, proses membuktikan keaslian hardware menjadi bagian penting dari keamanan. Server, perangkat jaringan, komputer, sensor, dan perangkat pintar dapat menggunakan identitas digital untuk memperoleh akses ke jaringan. Jika fondasi identitas tersebut dapat diperkuat, keamanan ekosistem hardware dapat semakin kuat.
Ancaman Kuantum Mendorong Evolusi Kriptografi Hardware
Sejumlah teknologi keamanan perangkat yang digunakan sekarang bergantung pada kriptografi kunci publik untuk memastikan identitas, memeriksa integritas, dan mendukung komunikasi yang dipercaya. Kekuatan sejumlah algoritma yang digunakan memanfaatkan masalah matematika yang tidak mudah diselesaikan secara efisien oleh komputer biasa.
Komputer kuantum yang cukup kuat secara teoritis dapat membuat sejumlah pendekatan kriptografi memerlukan penggantian. Kondisi tersebut bukan berarti semua identitas hardware modern seketika kehilangan perlindungan. Fokus yang lebih penting adalah membangun kemampuan migrasi sebelum perubahan menjadi mendesak.
Hardware Root of Trust Perlu Beradaptasi dengan Era Pascakuantum
Hardware root of trust dapat menjadi titik awal untuk memverifikasi komponen dan software yang dijalankan. Berdasarkan akar kepercayaan tersebut, perangkat dapat membantu memverifikasi firmware, bootloader, sistem operasi, atau komponen lainnya. Jika mekanisme ini dipersiapkan untuk kriptografi pascakuantum, rantai kepercayaan dapat lebih siap menghadapi perubahan kriptografi.
Identitas kriptografis pada hardware dapat mendukung proses untuk mengenali hardware yang telah terdaftar. Meski demikian, perlindungan tidak cukup hanya dengan memilih algoritma. Penyimpanan kunci, proses pembuatan kredensial, pembaruan firmware, dan kontrol akses juga perlu dirancang secara aman.
Keamanan Pascakuantum Perlu Melindungi Proses Boot dan Pembaruan
Perangkat lunak tingkat rendah menjadi komponen utama yang mengendalikan fungsi dasar perangkat. Karena firmware berada dekat dengan fungsi inti perangkat, keaslian pembaruan perlu dapat diverifikasi. Digital signature dapat membantu membuktikan asal pembaruan sekaligus mendeteksi perubahan yang tidak sah.
Sistem pemeriksaan komponen ketika perangkat dinyalakan juga dapat bergantung pada tanda tangan serta kunci kriptografi. Dalam perspektif jangka panjang, teknologi tersebut perlu dirancang agar mekanisme kriptografinya dapat diperbarui. Tujuannya adalah membangun rantai verifikasi yang tetap relevan ketika standar keamanan berubah.
Perangkat Perlu Mampu Beradaptasi dengan Algoritma Baru
Salah satu tantangan terbesar pada hardware adalah kebutuhan mempertahankan keamanan selama perangkat masih digunakan. Hardware tertentu dapat terus digunakan ketika algoritma keamanan mulai diperbarui. Karena itu, crypto agility menjadi elemen strategis dalam desain perangkat.
Kemampuan adaptasi kriptografi memungkinkan teknologi berpindah menuju mekanisme baru dengan perubahan yang lebih terkendali. Dalam hardware, kemampuan tersebut dapat membutuhkan kombinasi dukungan hardware dan firmware yang dapat diperbarui. Kecepatan komputasi, penggunaan penyimpanan, efisiensi energi, ukuran kredensial, serta interoperabilitas juga menjadi faktor penting dalam memilih pendekatan pascakuantum.
Kesimpulan Identitas Perangkat di Era Ancaman Kuantum
Konsep Post Quantum Origin Security menggambarkan bahwa perlindungan perangkat perlu mencakup identitas dan asal yang dapat diverifikasi. Identitas perangkat, root of trust, firmware, secure boot, dan tanda tangan digital dapat menjadi komponen utama untuk membangun perangkat yang tetap dapat dipercaya.
Persiapan menghadapi ancaman kuantum sebaiknya dilakukan secara bertahap berdasarkan kebutuhan dan risiko. Crypto agility, perlindungan kunci, verifikasi firmware, dan kemampuan memperbarui algoritma dapat membuat perangkat lebih siap mengikuti evolusi keamanan. Bagaimana menurut Anda, apakah hardware masa depan harus dirancang sejak awal untuk mendukung algoritma pascakuantum?