NVIDIA OpenShell Perkuat Ekosistem AI Terbuka, Runtime Agent Hadir dengan Lapisan Keamanan yang Bisa Diprogram
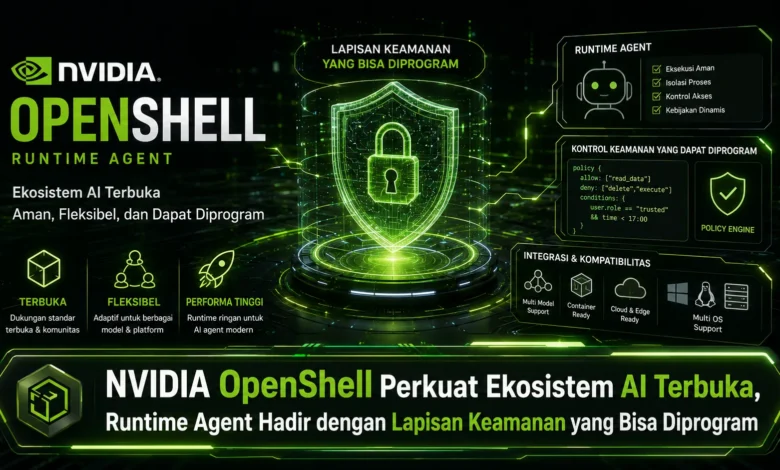
Perkembangan agentic AI membuat sistem kecerdasan buatan semakin aktif dalam menjalankan tugas, menggunakan tools, mengakses file, dan berinteraksi dengan layanan eksternal. Kemampuan tersebut membutuhkan mekanisme keamanan yang tidak hanya bergantung pada instruksi model, tetapi juga mampu mengontrol tindakan agent ketika benar benar dieksekusi. NVIDIA OpenShell hadir sebagai runtime open source yang membawa konsep sandbox dan kebijakan keamanan yang dapat diprogram untuk membatasi lingkungan kerja agent. Pendekatan ini memperlihatkan bagaimana TEKNOLOGI AI terbuka mulai berkembang bersama fondasi keamanan yang lebih terstruktur.
OpenShell Membawa Lapisan Runtime ke Ekosistem AI Terbuka
Platform OpenShell dirancang sebagai lingkungan runtime untuk workload agentic AI yang membawa kontrol ke tingkat runtime. Model seperti ini menjadi semakin relevan karena agent modern memiliki kemampuan menggunakan berbagai tools. Saat AI memperoleh lebih banyak akses, kontrol terhadap lingkungan eksekusi menjadi bagian penting dari arsitektur.
Pendekatan terbuka juga memungkinkan pengembang untuk mengembangkan penggunaan sesuai lingkungan mereka. Lingkungan operasional AI dapat berfungsi sebagai batas antara agent dan resource. Melalui arsitektur tersebut, TEKNOLOGI agentic AI dapat menggabungkan fleksibilitas AI dengan kontrol sistem yang lebih nyata.
Sandbox Mengisolasi Agent dari Lingkungan Utama
Ruang eksekusi terpisah menjadi bagian penting dari pendekatan OpenShell karena workload dapat dipisahkan dari lingkungan utama. Saat workload AI dieksekusi, lingkungan kerjanya dapat dikontrol berdasarkan kebijakan yang telah ditetapkan.
Misalnya, agent yang ditugaskan mengelola data tertentu tidak harus dapat membaca setiap lokasi pada host. Pendekatan isolasi ini dapat memperkecil jangkauan tindakan agent. Ketika sebuah proses bergerak melampaui ruang kerjanya, lapisan runtime dapat menjadi batas tambahan.
Programmable Policy Memberikan Kontrol terhadap Aktivitas AI
Salah satu konsep menarik dari OpenShell adalah pengelolaan aturan keamanan untuk menentukan kemampuan sebuah agent. Daripada memberikan izin luas sejak awal, developer dapat menyesuaikan akses dengan tugas agent. Model tersebut mendukung pengelolaan izin yang lebih terarah.
Workflow AI dapat memiliki beberapa tahapan ketika proses memasuki tahap berikutnya. Untuk tugas tertentu, agent mungkin memerlukan resource terbatas, sedangkan pada tahap berikutnya dapat menggunakan resource tambahan. Kebijakan runtime yang fleksibel membuat TEKNOLOGI keamanan lebih adaptif terhadap workflow.
Kontrol Runtime Membatasi Cara Agent Berinteraksi dengan Sistem
AI agent modern dapat berinteraksi dengan banyak bagian sistem, termasuk mengelola dokumen, melakukan network egress, dan menggunakan tool eksekusi. Fleksibilitas tersebut memang dibutuhkan untuk menyelesaikan pekerjaan kompleks, tetapi juga membutuhkan batas yang jelas.
OpenShell memberikan mekanisme kontrol pada lingkungan eksekusi. Interaksi dengan direktori dapat dikontrol berdasarkan kebutuhan sebuah agent, sementara koneksi eksternal dapat dikelola sesuai tujuan yang diperbolehkan. Kontrol terhadap proses turut memperjelas kemampuan agent, sehingga aturan memiliki batas teknis yang lebih konkret.
Agentic AI Membutuhkan Kontrol Credential dan Jejak Aktivitas
Ketika agent menggunakan layanan eksternal, sistem sering membutuhkan credential untuk membuka fungsi tertentu. Rahasia autentikasi membutuhkan perlindungan karena akses berlebihan dapat memperluas kemampuan agent. Karena itu, pengelolaan credential pada runtime perlu menjadi bagian dari desain keamanan.
Bersamaan dengan pengamanan credential, jejak tindakan dapat memberikan visibilitas terhadap aktivitas runtime. Tim keamanan dan pengembang dapat meninjau tindakan yang dilakukan ketika mengevaluasi sebuah workflow. Kombinasi kontrol dan observabilitas membantu memberikan fondasi yang lebih matang ketika AI mendapatkan otonomi lebih besar.
Kesimpulan, Agentic AI Membutuhkan Fleksibilitas dan Batas yang Sama Kuatnya
Perkembangan OpenShell memperlihatkan bahwa agentic AI perlu berkembang bersama kontrol runtime. Sandbox, kebijakan yang dapat dikonfigurasi, serta pembatasan berbagai resource dapat membentuk lingkungan agent yang lebih terkontrol. Strategi ini dapat memiliki peran lebih besar seiring TEKNOLOGI AI semakin aktif menjalankan tugas.
Pada masa mendatang, programmable security berpotensi menjadi fondasi bagi implementasi AI yang lebih luas. Dari sudut pandang Anda, apakah sandbox dengan programmable policy akan menjadi standar baru pengembangan AI agent? Sampaikan pendapat Anda mengenai perkembangan keamanan TEKNOLOGI AI dan ikuti pembahasan berikutnya untuk mengetahui arah baru keamanan agent.