Secure Autonomous Agent Runtime Dorong Generasi Baru AI Agent, Kontrol Identitas dan Tool Jadi Lebih Ketat
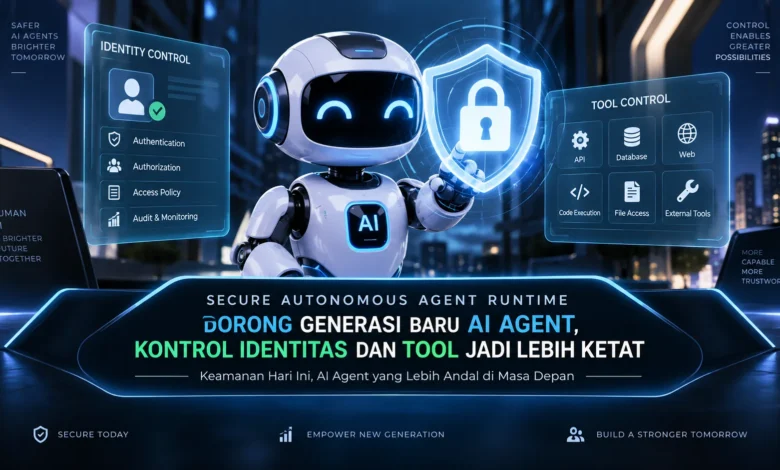
AI Agent pada 2026 bergerak menuju tingkat kemandirian yang semakin tinggi dengan kemampuan merencanakan tugas, menggunakan tool, mengakses data, hingga menjalankan serangkaian tindakan secara otomatis. Kemampuan tersebut juga membawa tantangan keamanan baru karena setiap agen membutuhkan identitas, hak akses, dan batas penggunaan tool yang jelas. Secure Autonomous Agent Runtime menjadi pendekatan penting dalam perkembangan TEKNOLOGI AI karena memungkinkan agen tetap produktif sekaligus bekerja dalam lingkungan yang terisolasi, terpantau, dan memiliki aturan akses yang lebih ketat.
Secure Runtime Membawa Standar Baru untuk AI Agent
Secure Autonomous Agent Runtime menjadi semakin penting ketika kemampuan agen bertambah luas. Apabila sistem hanya membuat rekomendasi, kontrol keamanan cenderung lebih sederhana. Tantangannya meningkat ketika agen dapat menggunakan layanan eksternal dan menjalankan tindakan secara otomatis.
Arsitektur secure runtime dapat menempatkan agen di dalam batas operasional yang jelas. Konsep semacam ini membuat kemandirian agen tetap dapat berjalan bersama pengendalian. Di tengah pertumbuhan TEKNOLOGI agen otonom, runtime menjadi fondasi yang membantu menjaga proses eksekusi.
Identitas AI Agent Menjadi Dasar Pengaturan Hak Akses
Apabila sistem menggunakan sejumlah agen sekaligus, identitas menjadi komponen penting untuk menentukan siapa boleh melakukan apa. Setiap agen dapat diberikan identitas dan kredensial berdasarkan pekerjaannya, sehingga hak akses tidak harus dibagikan secara luas.
Sistem yang bekerja sebagai pembaca data misalnya tidak harus mempunyai hak menulis ke sumber data. Pada agen yang menjalankan fungsi lain, permission dapat diatur sesuai sumber daya yang benar benar diperlukan. Pemisahan identitas seperti ini dapat memperkecil akses yang tidak diperlukan.
Permission Ketat Mengurangi Akses yang Tidak Diperlukan
Konsep hak akses minimum dapat membantu menjaga setiap AI Agent tetap pada ruang tugasnya. Daripada membuka semua kemampuan kepada setiap agen, runtime dapat mengaktifkan permission sesuai tugas yang sedang dijalankan.
Jika sebuah tugas hanya membutuhkan pembacaan database, sistem dapat menghindari pemberian hak untuk mengubah atau menghapus data. Pada operasi dengan dampak lebih besar, runtime dapat meminta persetujuan sebelum melanjutkan. Berkat pembatasan semacam ini, kesalahan atau tindakan tidak sesuai dapat dikendalikan pada tingkat permission.
Setiap Tool Perlu Memiliki Aturan Penggunaan yang Jelas
Kemampuan menggunakan tool memperluas fungsi agen karena AI tidak lagi sekadar menghasilkan teks. Aplikasi, layanan jaringan, penyimpanan data, serta API dapat membuka banyak kemungkinan otomatisasi, tetapi sekaligus memperbesar pentingnya kontrol keamanan.
Secure runtime dapat mengatur layanan yang dapat diakses setiap agen. Runtime juga dapat mengatur kondisi penggunaan sebuah tool. Melalui pengaturan ini, memiliki akses ke sebuah tool tidak selalu berarti agen bebas menggunakannya untuk semua tindakan, sehingga aktivitas AI menjadi lebih terarah.
Aktivitas AI Agent Perlu Dicatat dan Dipantau
Keamanan runtime juga memerlukan pemantauan agar aktivitas agen dapat diketahui dengan jelas. Runtime dapat mencatat tool yang digunakan dalam suatu proses, beserta jejak penting dari pekerjaan yang dilakukan.
Apabila agen menjalankan aktivitas yang tidak sesuai, catatan tersebut dapat membantu proses investigasi. Developer dan tim keamanan kemudian dapat menyesuaikan permission berdasarkan temuan. Pemantauan yang terstruktur membuat TEKNOLOGI AI Agent dapat dikembangkan dengan pengawasan yang lebih baik.
Kesimpulan
Secure runtime membuka jalan bagi AI Agent yang lebih mandiri tetapi tetap terkontrol. Saat sistem agentic mendapatkan otonomi yang lebih luas, pengaturan akses serta identitas perlu dibuat lebih ketat. Identitas yang jelas, prinsip least privilege, kontrol tool, dan observability dapat membentuk lingkungan eksekusi yang lebih aman.
Bagi organisasi yang mulai memanfaatkan TEKNOLOGI AI, perubahan ini menunjukkan pentingnya melihat keamanan sebagai bagian dari desain agentic AI. Agen otonom masa depan akan dinilai bukan hanya dari seberapa banyak tugas yang mampu diselesaikan, tetapi juga dari seberapa baik identitas dan aksesnya dikendalikan. Developer dapat terus mempelajari arsitektur keamanan AI Agent agar lebih memahami arah AI Agent modern.