Agent Governance Runtime Jadi Tren 2026, Perusahaan Mulai Perketat Akses dan Aksi AI Agent
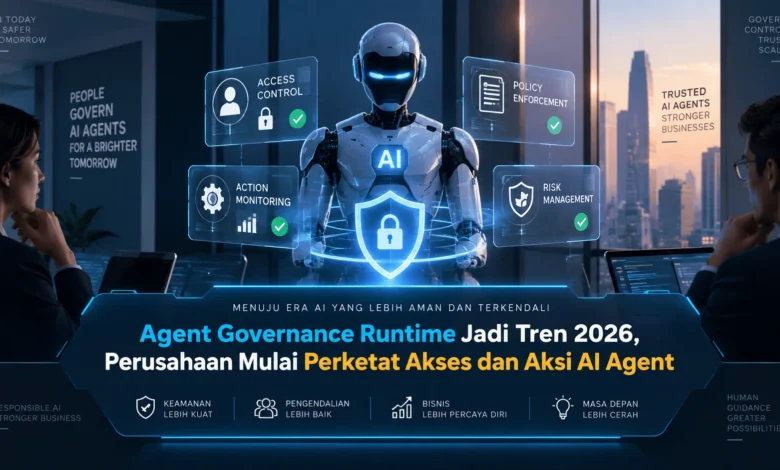
Penggunaan AI agent pada 2026 semakin mengarah pada sistem yang mampu mengakses data, menggunakan tool, menjalankan workflow, dan mengambil tindakan secara lebih mandiri. Kondisi ini membuat perusahaan perlu memikirkan bukan hanya kecerdasan agent, tetapi juga bagaimana setiap akses dan aksinya dapat dikendalikan selama proses berlangsung. Agent Governance Runtime menjadi pendekatan yang semakin relevan dalam perkembangan TEKNOLOGI karena menawarkan kontrol yang lebih dekat dengan tahap eksekusi AI agent.
Perusahaan Mulai Membutuhkan Governance AI Saat Runtime
Ketika AI mulai menjalankan lebih banyak pekerjaan secara mandiri perusahaan perlu memiliki kontrol yang mengikuti setiap tahap aktivitas agent. Policy awal tetap penting tetapi perlu dilengkapi pemeriksaan yang dapat merespons kondisi aktual. Agent Governance Runtime mencoba memberikan lapisan kontrol ketika agent benar benar menggunakan permission dan tool.
Kontrol runtime semakin dibutuhkan saat AI memperoleh kemampuan menggunakan beragam aplikasi dan layanan. Satu agent dapat menggunakan berbagai fungsi untuk menyelesaikan rangkaian pekerjaan. Tanpa pembatasan yang jelas, perusahaan menjadi lebih sulit memastikan setiap aktivitas tetap berada dalam scope yang ditentukan.
Perusahaan Mulai Memperketat Permission AI Agent
Hak akses merupakan fondasi penting dalam menjaga agent tetap berada dalam ruang tugasnya. Agent dapat diberikan permission secukupnya tanpa memperoleh privilege tambahan. Jika agent hanya bertugas membaca informasi, akses untuk mengubah atau menghapus resource tidak perlu diberikan.
Pembatasan dapat diterapkan pada level data, tool, API, aplikasi, dan fungsi tertentu. Agent keuangan dapat memiliki akses berbeda dengan agent layanan pelanggan. Dalam lingkungan TEKNOLOGI perusahaan, hak yang terstruktur dapat membantu perusahaan mempertahankan batas keamanan yang jelas.
Akses Tool Menjadi Titik Penting dalam Keamanan Agentic AI
Integrasi tool membuat agent mampu berinteraksi secara langsung dengan berbagai sistem. Fleksibilitas ini dapat meningkatkan produktivitas sekaligus memperbesar kebutuhan terhadap governance. Dalam penerapan yang terkendali, administrator dapat menentukan tool berdasarkan kebutuhan masing masing role.
AI yang digunakan untuk analisis tidak perlu memiliki fungsi perubahan permission. Fungsi dengan dampak tinggi dapat membutuhkan validasi tambahan sebelum digunakan. Melalui pembatasan tool tersebut, AI dapat memperoleh fungsi yang dibutuhkan tanpa memiliki akses berlebihan.
Policy Engine Memeriksa Aksi AI Saat Akan Dieksekusi
Agent Governance Runtime dapat menggunakan policy engine untuk mengevaluasi operasi sebelum benar benar dijalankan. Policy dapat memeriksa konteks tugas, identitas, target akses, serta jenis operasi. Dengan pemeriksaan kontekstual, akses dapat disesuaikan dengan kondisi aktual.
Jika sebuah tindakan masih sesuai role dan policy, runtime dapat mengizinkan eksekusi. Sebaliknya, tindakan di luar scope dapat dihentikan. Pada operasi dengan risiko lebih tinggi, sistem dapat meminta persetujuan tambahan. Kontrol seperti ini membuat governance menjadi bagian aktif dari eksekusi.
Perusahaan Membutuhkan Jejak Eksekusi AI yang Lebih Lengkap
Semakin otonom sebuah agent semakin penting bagi organisasi untuk memiliki jejak aktivitas yang dapat diperiksa. Jejak audit dapat menyimpan informasi mengenai permission, tool call, waktu aktivitas, serta keputusan policy. Informasi tersebut membantu membuat perilaku agent lebih mudah ditelusuri.
Observability kemudian dapat memberikan gambaran mengenai pola aktivitas secara lebih luas. Jika agent menghasilkan banyak permintaan yang ditolak policy, aktivitas tersebut dapat ditandai untuk diperiksa. Kombinasi audit log dan observability membuat perusahaan tidak hanya mengetahui hasil akhir tetapi juga proses yang ditempuh agent.
Human Approval Menjadi Pengaman bagi Operasi Berisiko Tinggi
Peningkatan kemampuan AI agent tidak berarti seluruh tindakan harus dijalankan tanpa campur tangan manusia. Operasi sederhana dapat diberikan tingkat otonomi yang lebih besar. Namun, aktivitas sensitif sebaiknya menunggu persetujuan pihak berwenang.
Tindakan terhadap resource kritis dapat memerlukan konfirmasi sebelum agent memperoleh izin. Approval dapat disusun secara bertingkat sesuai sensitivitas operasi. Dengan model human in the loop, perusahaan dapat memanfaatkan otomatisasi tanpa menyerahkan seluruh kewenangan kepada agent.
Penutup
Agent Governance Runtime menjadi semakin relevan pada 2026 karena perusahaan membutuhkan kontrol yang mengikuti setiap akses dan aksi AI agent. Dengan menggabungkan least privilege, tool control, policy engine, audit log, observability, dan human approval, perusahaan dapat memberikan ruang kerja kepada agent tanpa membuka kewenangan secara berlebihan. Dalam pertumbuhan TEKNOLOGI AI otonom, governance saat runtime berpotensi menjadi bagian semakin penting dari arsitektur AI. Bagikan pandangan Anda mengenai tren Agent Governance Runtime agar wawasan mengenai governance AI semakin berkembang.