Cara Mengamankan AI Agent Permissions untuk Mencegah Privilege Escalation pada Sistem Agentic AI
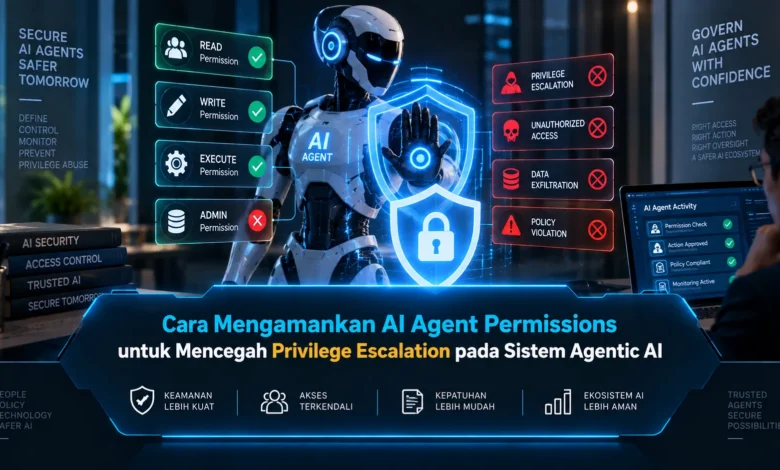
Sistem agentic AI memungkinkan AI agent menggunakan tool, membaca data, berinteraksi dengan API, dan menjalankan berbagai tindakan secara lebih mandiri. Kemampuan tersebut membawa manfaat besar bagi otomatisasi, tetapi permission yang tidak dikendalikan dengan baik dapat meningkatkan risiko privilege escalation. Karena itu, pengamanan AI Agent Permissions perlu menjadi bagian utama dari arsitektur TEKNOLOGI agar setiap agent hanya memiliki akses yang benar benar diperlukan untuk menjalankan tugasnya.
Hak Minimum Membantu Mencegah Privilege Escalation
Pendekatan hak minimum dapat menjadi dasar utama dalam menjaga permission sistem agentic AI. Permission sebaiknya ditentukan berdasarkan tugas aktual yang sedang dijalankan. Jika AI hanya bertugas menganalisis informasi, akses administratif dapat dikeluarkan dari ruang lingkup agent.
Least privilege sebaiknya mencakup seluruh resource yang dapat digunakan oleh agent. Agent dapat diberikan akses hanya terhadap endpoint tertentu. Dengan permission yang disesuaikan secara granular, TEKNOLOGI agentic AI dapat beroperasi dengan ruang tindakan yang lebih terukur.

RBAC Membantu Memisahkan Hak Berdasarkan Peran Agent
Kontrol berbasis role memberikan struktur yang lebih jelas dalam mengelola permission agent. AI operasional dapat memperoleh role yang hanya mengizinkan fungsi tertentu. Melalui pembagian role tersebut, administrator dapat mengelola permission secara lebih konsisten.
RBAC dapat dirancang dengan mempertimbangkan risiko setiap fungsi. Kemampuan menggunakan satu tool tidak seharusnya langsung memberikan akses terhadap seluruh fungsi tool tersebut. Pemisahan kewenangan tersebut dapat membantu menjaga TEKNOLOGI AI tetap berada dalam batas keamanan yang telah dirancang.
Gunakan Permission Sementara untuk Membatasi Akses Sensitif
Hak dengan tingkat risiko tinggi dapat disediakan hanya ketika benar benar diperlukan. Pendekatan just in time access memungkinkan privilege tertentu aktif dalam periode terbatas. Melalui strategi tersebut, hak administratif tidak selalu tersedia sepanjang sesi.
Permintaan hak tambahan dapat diperiksa sebelum akses diberikan. Sistem dapat memeriksa konteks operasi, jenis permission, dan tingkat risiko. Ketika periode akses berakhir, hak tambahan dapat kembali menuju level minimum. Pendekatan ini membantu menjaga TEKNOLOGI agentic AI tetap memiliki batas kewenangan yang jelas.
Tool Control Mencegah Agent Mengakses Fungsi Berisiko
Permission pada identitas agent saja belum cukup jika tool yang tersedia memiliki kemampuan terlalu luas. Tool yang sama dapat menawarkan fungsi sederhana hingga tindakan administratif. Karena itu, agent sebaiknya hanya melihat fungsi yang sesuai dengan kebutuhannya.
Operasi sensitif dapat dipisahkan dari tool rutin yang digunakan sehari hari. AI yang melakukan pencarian tidak perlu memiliki tool perubahan permission. Melalui allowlist dan pembatasan fungsi, TEKNOLOGI AI dapat tetap produktif tanpa membuka terlalu banyak kemampuan eksekusi.
Policy Engine dan Persetujuan Berlapis Mengawasi Eskalasi Akses
Runtime policy memungkinkan setiap permintaan akses dievaluasi tepat sebelum eksekusi. Sistem dapat memeriksa role, permission, resource, tool, jenis operasi, dan tingkat risiko. Jika permintaan sesuai dengan policy, tool call dapat diproses.
Permintaan yang meningkatkan privilege dapat diarahkan menuju proses persetujuan. Untuk tindakan dengan dampak besar persetujuan dapat dibuat berlapis. Perubahan role, pemberian permission baru, penghapusan data, atau akses terhadap resource kritis dapat memerlukan pemeriksaan tambahan sebelum dijalankan. Model tersebut membantu membuat TEKNOLOGI AI lebih aman ketika berhadapan dengan tindakan berisiko tinggi.
Observability Memperkuat Pengawasan AI Agent
Pencatatan aktivitas menjadi penting untuk mengetahui bagaimana hak akses digunakan sepanjang workflow. Informasi seperti identitas agent, role, waktu, resource, tool, permission, hasil policy, serta status approval dapat direkam. Audit trail tersebut memberikan kemampuan menelusuri perubahan kewenangan secara lebih jelas.
Monitoring dapat digunakan untuk menemukan pola yang mengarah pada peningkatan privilege tidak wajar. Jika agent melakukan banyak permintaan terhadap resource sensitif, sistem dapat menghasilkan peringatan keamanan. Kombinasi audit log, monitoring, dan alert dapat membantu mendeteksi privilege escalation lebih awal.
Kesimpulan
Keamanan permission AI agent membutuhkan kombinasi pembatasan akses, pemeriksaan runtime, serta monitoring yang konsisten. Dengan menggabungkan hak minimum, role yang terstruktur, akses dinamis, pembatasan tool, validasi runtime, serta monitoring, sistem dapat membatasi jalur yang memungkinkan peningkatan privilege. Seiring berkembangnya TEKNOLOGI agentic AI, kontrol privilege yang matang dapat menjadi fondasi penerapan AI yang aman. Sampaikan pengalaman Anda dalam mengelola permission pada agentic AI agar pembahasan tentang AI Security semakin luas.