Cara Mengamankan AI Agent Permissions untuk Mencegah Privilege Escalation pada Sistem Agentic AI
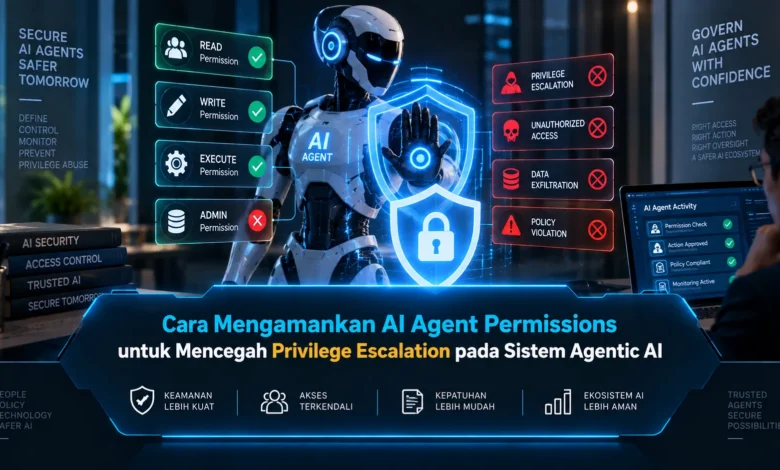
Sistem agentic AI memungkinkan AI agent menggunakan tool, membaca data, berinteraksi dengan API, dan menjalankan berbagai tindakan secara lebih mandiri. Kemampuan tersebut membawa manfaat besar bagi otomatisasi, tetapi permission yang tidak dikendalikan dengan baik dapat meningkatkan risiko privilege escalation. Karena itu, pengamanan AI Agent Permissions perlu menjadi bagian utama dari arsitektur TEKNOLOGI agar setiap agent hanya memiliki akses yang benar benar diperlukan untuk menjalankan tugasnya.
Batasi Permission Agent Sesuai Kebutuhan Tugas
Prinsip least privilege menjadi salah satu fondasi penting untuk mengamankan AI Agent Permissions. Agent sebaiknya tidak diberikan permission berdasarkan kemungkinan kebutuhan di masa depan. Jika AI hanya bertugas menganalisis informasi, permission write dan delete sebaiknya tetap ditutup.
Pembatasan tersebut perlu diterapkan hingga tingkat tool, API, database, dan fungsi. AI dapat dibatasi pada tabel database yang relevan. Dengan pembatasan yang rinci, TEKNOLOGI agentic AI dapat beroperasi dengan ruang tindakan yang lebih terukur.
RBAC Membantu Memisahkan Hak Berdasarkan Peran Agent
Kontrol berbasis role memberikan struktur yang lebih jelas dalam mengelola permission agent. AI operasional dapat memperoleh role yang hanya mengizinkan fungsi tertentu. Dengan pemisahan tersebut, hak akses tidak perlu diberikan secara individual tanpa struktur yang jelas.
Role juga perlu dipisahkan berdasarkan tingkat sensitivitas resource. Akses terhadap dokumen tidak perlu membuka hak untuk mengelola akun pengguna. Pembagian akses yang lebih rinci dapat membantu menjaga TEKNOLOGI AI tetap berada dalam batas keamanan yang telah dirancang.
Hak Akses Berisiko Tinggi Sebaiknya Tidak Bersifat Permanen
Akses khusus dapat dibuat sementara berdasarkan kebutuhan sebuah tugas. Hak tambahan dapat tersedia berdasarkan konteks dan kemudian dicabut setelah tugas selesai. Melalui strategi tersebut, permukaan risiko dapat dikurangi ketika akses tambahan sedang tidak diperlukan.
Sistem juga dapat meminta validasi ulang ketika agent membutuhkan peningkatan permission. Identitas, role, tujuan tugas, resource, serta durasi akses dapat dievaluasi. Ketika periode akses berakhir, agent dapat kehilangan privilege sementara tersebut. Strategi permission sementara ini membantu mengurangi peluang privilege escalation.
Allowlist Tool Membatasi Kemampuan Eksekusi AI
Kontrol akun perlu dilengkapi pembatasan terhadap fungsi yang dapat dipanggil oleh AI. Tool yang sama dapat menawarkan fungsi sederhana hingga tindakan administratif. Karena itu, allowlist dapat digunakan untuk membatasi operasi yang tersedia.
Fungsi administratif dapat memerlukan validasi sebelum dipanggil. Agent yang bertugas membuat ringkasan tidak membutuhkan fungsi penghapusan data. Melalui allowlist dan pembatasan fungsi, agent menjadi lebih sulit bergerak dari akses rendah menuju tindakan berprivilege tinggi.
Human Approval Melindungi Operasi dengan Privilege Tinggi
Policy engine dapat digunakan sebagai lapisan pemeriksaan sebelum agent menjalankan operasi sensitif. Runtime governance dapat mempertimbangkan kewenangan agent dan sensitivitas tindakan. Jika operasi berada dalam batas role, eksekusi dapat diteruskan.
Permintaan yang meningkatkan privilege dapat diarahkan menuju proses persetujuan. Akses administratif dapat memerlukan beberapa tahap validasi. Modifikasi hak pengguna, perubahan konfigurasi keamanan, serta operasi terhadap data penting dapat ditahan hingga proses persetujuan selesai. Model tersebut membantu mempertahankan kontrol manusia terhadap privilege penting.
Jejak Aktivitas Membuat Perubahan Permission Mudah Ditelusuri
Pencatatan aktivitas menjadi penting untuk mengetahui bagaimana hak akses digunakan sepanjang workflow. Logging dapat mencatat konteks permintaan, perubahan role, penggunaan tool, serta keputusan policy. Catatan tersebut memberikan dasar yang lebih kuat untuk investigasi.
Observability membantu mendeteksi perilaku agent yang berbeda dari aktivitas normal. Jika AI sering mencoba menggunakan tool yang berada di luar scope, aktivitas tersebut dapat ditandai untuk diperiksa. Kombinasi audit log, monitoring, dan alert dapat membantu mendeteksi privilege escalation lebih awal.
Rangkuman Akhir
Cara mengamankan AI Agent Permissions untuk mencegah privilege escalation membutuhkan kontrol yang bekerja pada beberapa lapisan. Dengan memadukan kontrol akses, just in time permission, allowlist tool, persetujuan berlapis, dan pencatatan aktivitas, organisasi dapat memperkecil peluang agent memperoleh kewenangan di luar tugasnya. Pada perkembangan TEKNOLOGI berbasis agent, kontrol privilege yang matang dapat menjadi fondasi penerapan AI yang aman. Anda dapat ikut berdiskusi mengenai strategi mencegah privilege escalation pada AI agar pembahasan tentang AI Security semakin luas.